2026年5月25日
引言
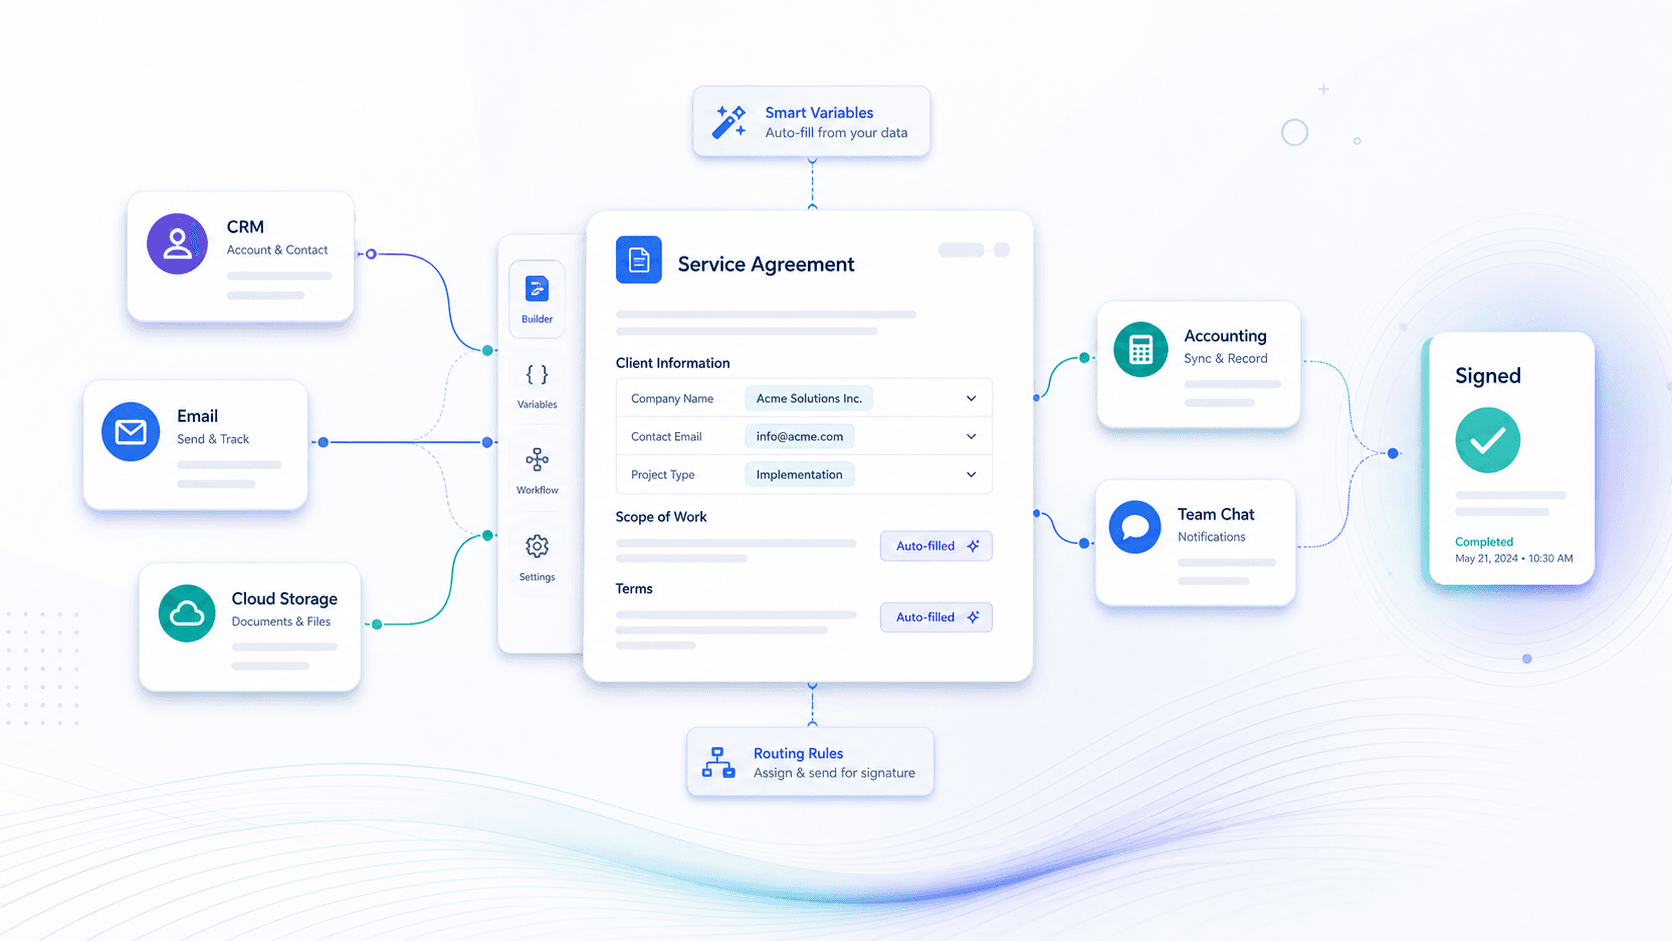
DocuSign Dropbox 集成可以帮助团队把 Dropbox Business 里的文件发起签署,但真正要做好的不是“能不能发出去”,而是团队文件夹、签署人、审批、归档和审计证据是否形成稳定流程。用于合同前,应先确认谁能访问文件夹、已签署文件回到哪里、审计记录如何留存,以及 APAC 或跨境签署人能否顺利完成流程。
下文会按真实使用流程展开:先看 Dropbox Business 团队文件夹中的签署设置、协作管理和排障,再进入电子签署产品选型,帮助团队判断哪种方案更适合权限、API、证据链和 APAC 跨境签署要求。
用 DocuSign 与 Dropbox Business 做团队协作签署
这个流程表面上很简单:文件放在 Dropbox Business,进入电子签署流程,完成后变成团队能找到的已签署协议。真正的风险在于,文件可以成功发送,但文件归属、权限、版本、审计证据和留存规则仍然混乱。
在正式使用前,团队至少要回答六个问题:
- 哪个 Dropbox 文件夹是原始文件的唯一来源?
- 谁可以发起签署、审批、查看和归档?
- 已签署文件是否回到受控的团队位置?
- 审计记录或完成证书是否与已签署文件一起留存?
- 法务、财务、人事或采购后续能否快速找到完整记录?
- 香港、新加坡、中国内地、欧洲或美国的外部签署人能否顺利完成签署?
如果这些答案不清楚,就不应只把它看作软件连接,而应把它作为协议流程来评估。
设置 DocuSign 与 Dropbox Business 的签署流程
不要直接用真实合同大范围上线。先用一份低风险文件测试从文件夹选择到签署完成的完整路径,而不是只确认文件能否打开。
建议按这个顺序检查:
- 选择一个受控的 Dropbox Business 团队文件夹;
- 确认发起账号和管理员归属;
- 梳理签署人、审批人、查看人和最终记录负责人;
- 用非敏感模板测试签署字段、邮件发送和完成通知;
- 检查已签署文件最终进入哪个文件夹;
- 确认审计记录或完成证书是否和最终文件一起留存;
- 写清发送失败、邮箱变更、文件修改和员工离职时的处理方式。
只有当已签署文件和证据记录都像原始文件一样可管理时,这个流程才适合扩大使用。
管理团队文件夹里的协作签署
团队文件夹的价值在于多人共用同一批文件,但风险也来自权限过宽。合同、HR 表单、供应商协议、销售文件和财务审批,不应该共享同一种访问规则。
更稳妥的做法,是按文件类型和业务负责人来设计文件夹规则。发起人可能只需要准备和发送文件,经理或法务负责人则需要在完成后拥有最终记录访问权。
| 管理环节 | 常见问题 | 更稳妥的规则 |
|---|---|---|
| 原始文件夹 | 团队发出旧版本或非正式版本 | 每类高频协议保留一个受控来源文件夹 |
| 发起权限 | 过多成员可以发送敏感文件 | 将发起权限限制给受训人员或指定团队 |
| 审批可见性 | 审批人看不到最终版本或完成记录 | 发送前明确审批人访问范围 |
| 已签署文件归档 | 完成文件落入个人或不明确文件夹 | 已签署文件和审计证据进入团队归属位置 |
| 记录留存 | 后续复核时找不到完整证据 | 统一命名、文件夹归属和留存规则 |
这也是 Nota Sign 的协议流程角度会变得重要的地方。Dropbox 可以是存储层,但签署层仍然需要身份核验、审计记录、已签署文件留存和区域化实施支持。
排查常见集成问题
很多问题并不只是技术故障,而是文件夹权限、文件版本、签署角色和完成记录没有对齐业务流程。
常见问题包括:
- 发起人能访问文件,但最终记录负责人不能;
- 已签署文件进入法务或财务不会查看的文件夹;
- 签署字段准备好后,文件又被修改;
- 签署人使用了不同邮箱;
- 完成证据和已签署文件被分开保存;
- 手动发送可行,但 API 或高频发送无法稳定扩展;
- 区域签署人遇到访问、语言、身份认证或支持问题。
如果要做 API 嵌入式流程,应测试身份认证、模板、嵌入式签署、回调、WebHook、审计日志、沙箱、异常处理和文件移动后的表现。评估 Nota Sign 时,可以先查看 Nota Sign 电子签名流程,再结合 Nota Sign API 文档 做技术评审。
全球化电子签署产品对比
企业在选择线上签约产品时,不应只关注品牌知名度,而要看产品的工作方式是否匹配团队的真实协议流程。
DocuSign 更偏企业级签署治理层,适合预算充足、签署角色较多、流程管控要求较高的大型企业。它的价值通常来自管理员、模板、签署路由、身份认证选项、API 管理和最终记录留存的组合。团队要重点核查发送量或信封规则、身份核验配置、已签署文件回存路径、审计记录访问方式,以及法务或财务后续能否稳定检索完整协议。
Adobe Acrobat Sign 更适合 PDF 流程较重的团队。如果文档准备、字段放置、审批和版本控制本来就围绕 PDF 展开,Adobe Acrobat Sign 会更容易纳入现有文档管理方式。它的边界在于协议治理:买家仍要核查审计记录导出、签署人身份核验证据、区域访问、套餐范围,以及 PDF 优先流程能否覆盖法律、人事、财务、采购和跨境交易对手。
Dropbox Sign 更适合希望完成轻量签署的团队。简单审批、重复模板、小团队协作和低复杂度文件,通常更看重速度和上手成本。若流程涉及多个部门、外部交易对手、身份核验、API 自动化或 APAC 推广,就要进一步测试管理员控制、审计深度、模板边界和完成记录留存位置。
Nota Sign 可以放在最后作为协议管控层来评估。当团队需要 APAC 或跨境签署支持、签署人身份核验证据、审计记录、已签署文件留存、API 准备和区域实施协助时,再把 Nota Sign 纳入比较会更自然。
合规评估时,应把签署流程和对应规则联系起来。香港 《电子交易条例》 为电子记录和电子签名提供框架,同时存在适用范围和例外事项。欧盟 eIDAS 框架 区分不同层级的电子签名和信任服务。这些来源并不意味着任何流程都自动有效,而是说明身份、证据、文件类型和司法辖区必须一起核查。
| 产品 | 更适合的团队 | 主要优势 | 需要重点核查 | 不太适合的情况 |
|---|---|---|---|---|
| DocuSign | 预算充足、签署量较高、需要企业级管理员和模板治理的团队 | 企业级签署流程、角色权限、API 与审计记录能力较完整 | 发送量或信封规则、身份核验是否额外配置、签署后文件和证据能否回到受控位置 | 只需要低成本、轻量审批或快速上手的小团队 |
| Adobe Acrobat Sign | PDF 准备、审批和归档都围绕 Adobe / Acrobat 体系运行的团队 | PDF 文档准备、字段放置、版本控制和签署衔接更顺 | 审计记录导出、身份核验证据、区域访问、套餐范围和跨部门留存规则 | 签署流程不以 PDF 为中心,或需要更强跨地区协议治理 |
| Dropbox Sign | 主要在 Dropbox 中协作、签署流程简单、模板数量有限的团队 | 上手快、贴近 Dropbox 存储、适合低复杂度签署请求 | 管理员控制、模板边界、审计深度、API 扩展和完成记录留存 | 涉及多部门审批、跨境交易对手、身份核验或复杂审计复核 |
| Nota Sign | 需要 APAC 或跨境签署、身份核验、审计记录和协议留存的团队 | 更适合作为 Dropbox 之外的受控签署与协议管控层 | 签署地区、身份要求、审计和留存规则、API 与实施路径 | 只需要一次性、低风险、无跨境要求的简单签署 |
如果买家需要一个可以配合 Dropbox Business、同时更好管理跨境协议的签署层,建议带着签署量、文件夹结构、签署人地区、模板、身份要求、审计证据和集成限制,进行 Nota Sign 工作流评估。
总结
如果现有 DocuSign Dropbox 流程已经能稳定控制权限、签署路由、已签署文件和审计证据,可以继续作为当前流程的一部分。若团队需要更强的 APAC 适配、签署人身份核验证据、可复核审计记录、API 实施支持或整体签署成本评估,就应该重新比较方案。
更稳妥的下一步,是先测试真实的“文件夹到签署再到归档”路径,再决定采购或推广。如果流程涉及 APAC 交易对手或跨境合同,应把 Nota Sign 作为协议流程层纳入评估,而不是只比较谁能发送文件。