指南&技巧
2025年8月18日电子签名欺诈风险与选型检查清单
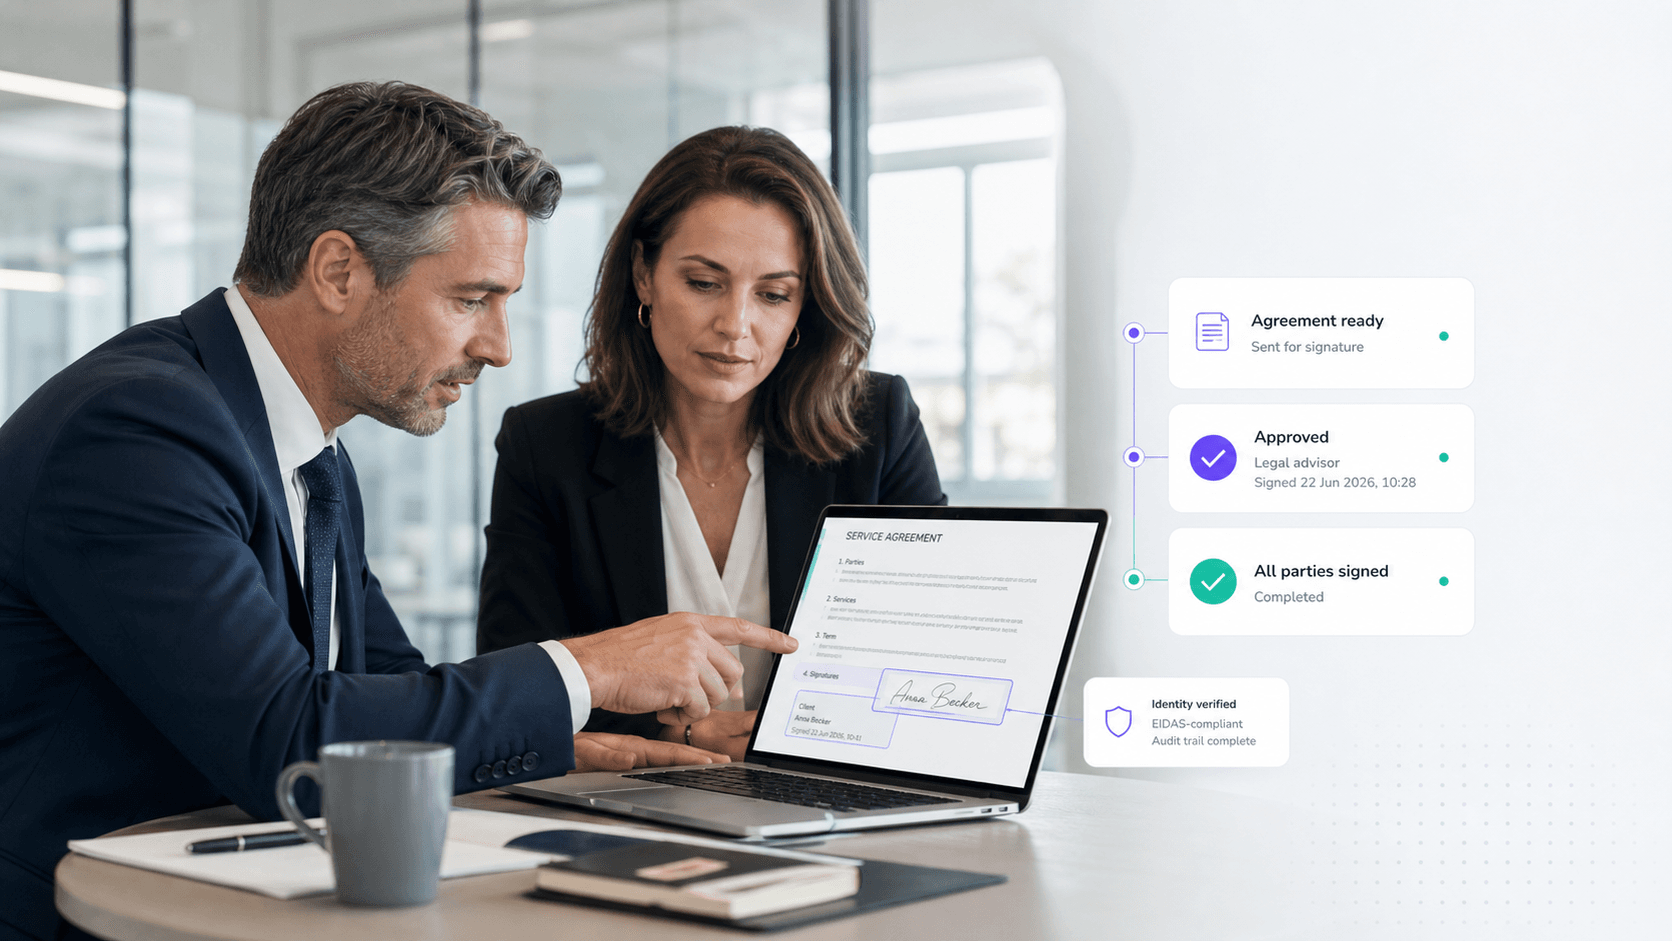
电子签名的欺诈风险,通常不在“线上签”这个动作本身,而在签署前后的控制是否足够。常见问题包括身份核验太弱、钓鱼邮件诱导、账号被盗用、文件版本被替换、审计记录不完整,以及接口和自动化权限没有管住。企业真正要看的不是页面上有没有签名,而是谁签的、怎么确认身份、签的是哪一版文件、什么时候完成,以及日后能不能拿出完整证据。
电子签名的欺诈风险,通常不在“线上签”这个动作本身,而在签署前后的控制是否足够。常见问题包括身份核验太弱、钓鱼邮件诱导、账号被盗用、文件版本被替换、审计记录不完整,以及接口和自动化权限没有管住。企业真正要看的不是页面上有没有签名,而是谁签的、怎么确认身份、签的是哪一版文件、什么时候完成,以及日后能不能拿出完整证据。

Set up an electronic signature workflow: prepare the file, add recipients and fields, test routing, send the request, and recover from common errors.
在数字化浪潮中,安全与合规已成为企业选择电子签名解决方案时的核心关切。本文将带您深入理解不合规电子签名可能带来的多重风险,并揭示 Nota Sign 如何依托符合全球标准的安全与合规体系,为企业构筑可信赖的签署体验。
企业采购印尼 e-Meterai 时应优先通过官方渠道或可验证授权的服务商,并搭配电子签名、身份核验、审计留存,形成完整合同签署流程

Build clear electronic signature verbiage for consent clauses, disclosures, field labels, and signer messages with a version-controlled approval library.
检查数字证书是否有效,不能只看证书有没有过期。你需要同时核对有效期、颁发机构、证书链、吊销状态,以及签署软件或文件查看器给出的签名提示。证书可能仍在有效期内,但如果已经被吊销、证书链不受信任、用途不匹配,或文件在签署后被修改,就不能直接作为可靠签署证据。

解读准据法与争议管辖的差异、电子合同为何需要同样的争议路径,以及 DocuSign、Adobe Acrobat Sign、Dropbox Sign、Nota Sign 在跨境争议复盘中如何支持证据工作。
要在 PDF 中验证签名,请在受信任的 PDF 阅读器中打开原始已签署文件、审阅签名面板、检查证书详情、确认签署后文件是否被修改,并将结果与签署平台的审计轨迹或完成记录进行比对。PDF 验证信息有助于判断文件级签名是否完整,但它并不能自动证明签署人的授权、意图、法律可执行性,或整个签署工作流是否适合该交易。