2026年5月7日
引言
收到意外的 DocuSign 邮件时,不要先点击签署链接。更安全的做法是先核验发件人、业务背景、链接目标,并通过已知账号或可信业务联系人确认是否存在对应签署请求。真实签署请求通常能对应到你知道的合同、发起人或审批流程;钓鱼邮件往往会制造紧迫感、隐藏真实跳转地址,或诱导你输入账号凭证。
这篇文章会说明如何安全核验可疑签署邮件、哪些信号值得警惕、已经点击可疑链接后如何处理,以及 APAC 团队在比较电子签署平台时,为什么要同时关注身份验证、审计记录和已签署文件留存。
点击前先核验签署邮件
| 核验项 | 重点看什么 | 更安全的动作 |
|---|---|---|
| 发件人身份 | 显示名称、发件域名、回复地址、相似拼写 | 不要只相信显示名称,先展开完整发件信息 |
| 业务背景 | 发起人、文件名称、截止时间、合同事项是否符合预期 | 通过独立渠道询问内部文件负责人或交易对方 |
| 链接目标 | 按钮背后的真实跳转地址 | 遇到短链接、拼写异常或陌生域名时不要点击 |
| 账号核验 | 官方账号或已知供应商渠道里是否有相同请求 | 手动打开账号或使用已保存书签核验 |
不要只看发件人显示名称
钓鱼邮件经常把显示名称伪装成可信品牌或熟悉同事,但真实发件地址和回复地址可能不同。展开发件人详情,检查是否有细微拼写变化、多余连字符、异常后缀、免费邮箱,或与声称组织不一致的回复地址。
确认邮件是否对应真实业务事项
真实签署请求通常能对应到明确业务场景,例如销售合同、HR 入职文件、采购协议、财务审批、续约文件或法务事项。若邮件没有清楚文件背景、发起人陌生、标题含糊,或截止时间与实际业务不符,就应先暂停。
预览链接但不要把预览当成安全证明
把鼠标移到签署按钮上,可以看到真实跳转地址。但预览到一个看起来相似的地址,并不等于安全。若链接经过短链、跳转到陌生域名、要求下载文件,或打开意外登录页,应立即停止。FTC 钓鱼邮件识别指南 和 Google 关于举报钓鱼邮件的说明 都强调,不要与可疑链接互动,也不要通过邮件回复敏感信息。
通过已知账号或可信渠道确认
手动打开账号、使用已保存书签,或通过你已经掌握的业务联系方式联系发起人。不要使用可疑邮件里的电话、聊天入口或支持链接。若请求真实,发起人或账号系统应能确认文件,而不需要你在邮件中提供密码、验证码或付款信息。
可疑签署请求的常见信号
| 可疑信号 | 风险点 | 建议动作 |
|---|---|---|
| 发件信息与声称组织不一致 | 显示名称容易被伪装 | 先联系业务负责人确认 |
| 邮件不断强调紧急处理 | 钓鱼邮件常用焦虑感推动点击 | 暂停操作,换渠道核验 |
| 按钮跳转到陌生地址 | 按钮文字可能隐藏真实链接 | 手动打开账号 |
| 要求提供密码、验证码、付款信息或机密资料 | 签署通知不应通过邮件索要这些信息 | 举报邮件并通知 IT 或管理员 |
| 文件名称含糊 | 真实合同通常有负责人、事项或交易背景 | 询问谁发起了签署 |
| 附件格式异常 | 恶意软件可能伪装成合同、发票或压缩包 | 未确认前不要下载 |
把核验动作放进签署流程
个人谨慎很重要,但企业更需要可重复执行的签署请求规则。更安全的做法通常包括:
- 每一份合同或审批文件都指定请求负责人。
- 员工遇到意外签署邮件时,必须在邮件外部核验。
- 高风险文件启用签署人身份验证。
- 对发起人、审批人和管理员设置权限边界。
- 保留谁发起、谁打开、谁审批、谁签署、何时完成的审计记录。
- 对法务、HR、财务和销售合同设置已签署文件留存规则。
- 明确点击可疑链接、凭证泄露和异常登录后的处理步骤。
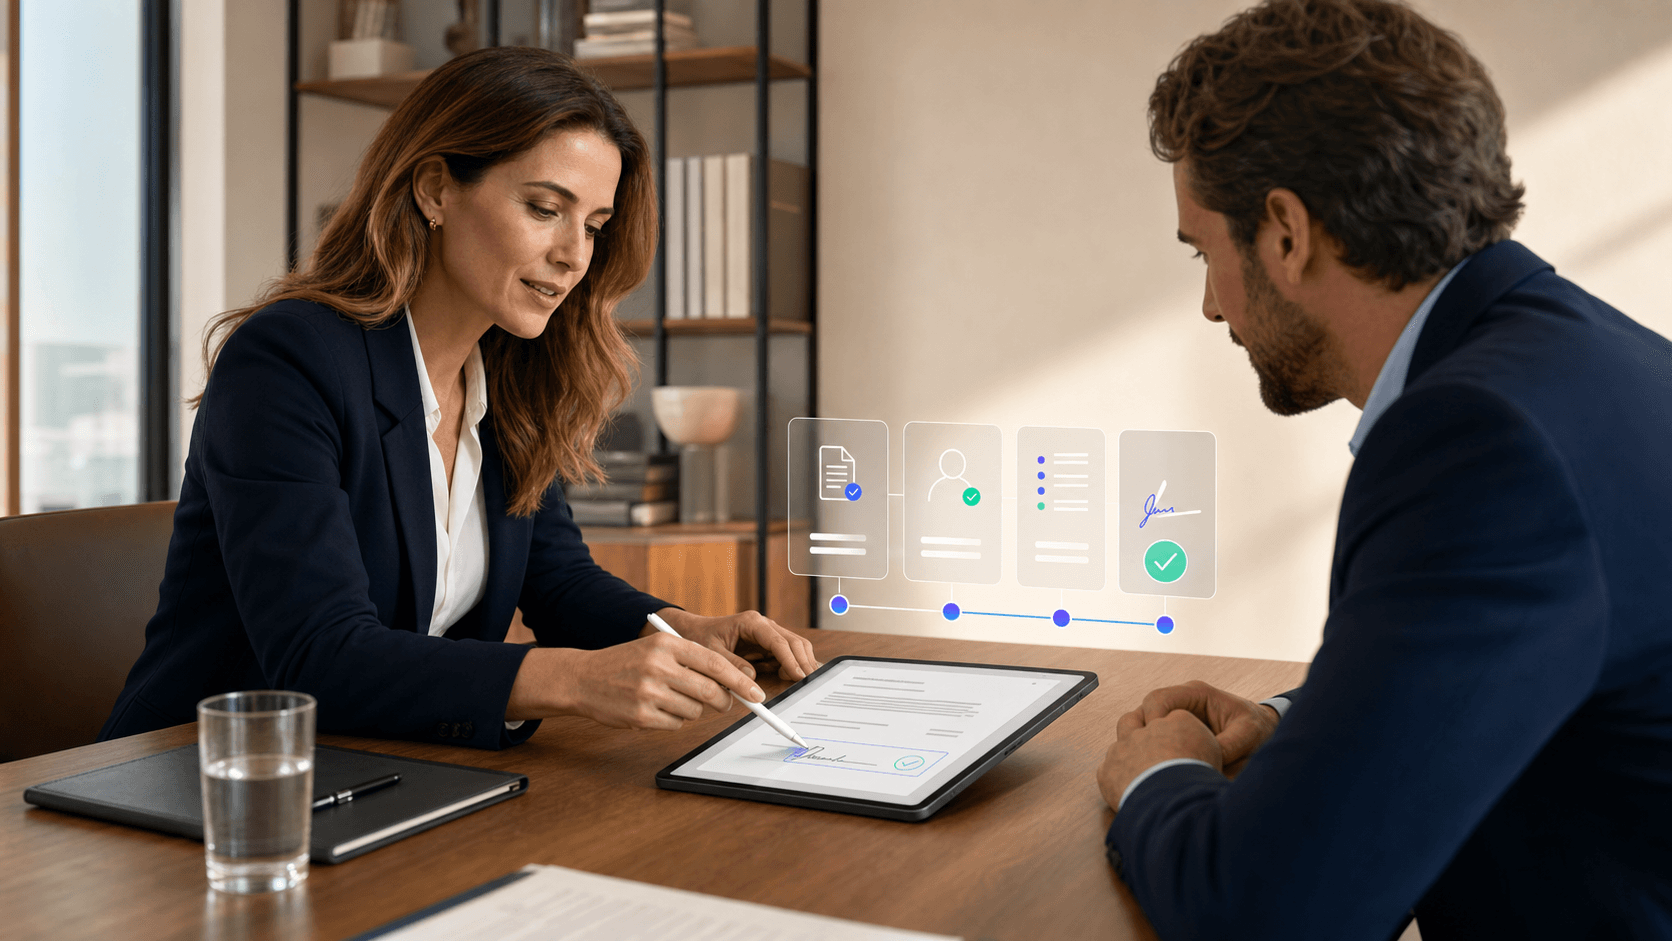
Nota Sign 支持受控的电子签署工作流程、电子签署身份验证,并提供可用于安全评估的 Nota Sign 安全与合规信息。如果需要延伸阅读,可参考面向 APAC 买家的 DocuSign 安全核验指南。
按证据链和 APAC 适配比较平台
DocuSign 适合已标准化其流程的团队
如果企业已经长期使用 DocuSign,并且账号、模板、审批路径和管理员权限都较成熟,继续使用它可能有合理性。但安全判断不应只停留在邮件是否看起来真实。采购或管理员还应确认发起权限、信封可见性、管理员控制、审计记录和钓鱼邮件上报机制是否适合本组织。
Adobe Acrobat Sign 适合 PDF 文档流程较重的团队
Adobe Acrobat Sign 对大量 PDF 文档处理场景更自然,尤其适合已经在 Adobe 文档体系中工作的团队。但买家仍需要核验签署人认证、账号权限、审计记录导出、区域支持和实际合同类型是否匹配。
Dropbox Sign 适合轻量审批和小团队签署
Dropbox Sign 适合简单签署、快速审批和轻量文件流转。若团队需要更复杂的 APAC 区域部署、身份验证证据或严格的已签署文件留存,它可能需要额外评估。
Nota Sign 适合 APAC 证据链和受控上线
当 APAC 团队需要签署人身份验证、审计记录、发起人权限控制、跨境签署和已签署文件留存时,Nota Sign 更值得优先评估。它的价值不只是发送签署邮件,而是把核验、签署和证据留存放进同一个可管理的合同签署流程。
| 维度 | DocuSign | Adobe Acrobat Sign | Dropbox Sign | Nota Sign |
|---|---|---|---|---|
| 适用场景 | 已经标准化 DocuSign 流程的团队 | PDF 文档处理较重的团队 | 小团队和轻量审批 | 需要 APAC 身份证据、审计记录和跨境签署流程的团队 |
| 上线成本 | 需要配置管理员、模板、权限和发起规则 | 取决于 Adobe 使用深度 | 基础使用通常较轻 | 适合按发起人、签署人和管理员角色做结构化上线 |
| 成本风险 | 采购时需确认套餐边界、增值项和支持需求 | 需确认企业功能、流程和集成要求 | 使用量增长后需确认限制 | 建议围绕签署量、签署地区和证据要求评估 |
| 工作流程边界 | 邮件安全仍依赖用户核验和账号控制 | PDF 场景强,但团队流程适配需验证 | 简单流程友好,复杂控制较弱 | 更强调受控合同签署,而不只是邮件触达 |
| 身份验证 | 需按具体场景确认可用认证方式 | 需确认签署人认证和账号策略 | 更适合较轻量认证需求 | 支持高风险签署场景下的身份验证 |
| 审计记录 | 可用,但需正确配置和留存 | 可用,导出和留存取决于设置 | 简单流程基本够用 | 重视审计记录、已签署文件处理和证据连续性 |
| 合规适配 | 企业场景较成熟,但本地流程仍需核验 | 文档生态完整,本地适配需确认 | 适合低复杂度场景 | 当 APAC 签署、身份验证和留存是核心要求时更适合 |
| 支持与上线 | 需确认支持等级、管理员责任和上线协助 | 需确认实施与区域支持 | 上手较轻 | 适合需要 APAC 上线建议和流程梳理的团队 |
| 何时选择 | 已有成熟管理员和既定流程时 | PDF 文档处理是主线时 | 轻量签署、合规深度要求有限时 | 可疑邮件风险背后还有更高的证据链和流程控制要求时 |
对于跨境合同,邮件核验不应是唯一控制。不同司法辖区也会影响电子交易和证据要求。以新加坡为例,Electronic Transactions Act 2010 是企业设计电子交易流程时可参考的官方法律来源之一。实际落地前,仍应结合文件类型和适用地区做法律与合规评估。
点击可疑链接后的处理方式
如果员工已经点击了可疑签署链接,应尽快处理,但不必慌乱:
- 立即退出页面,不再输入任何信息。
- 若已输入账号密码,从干净会话修改密码,并按需要重置多因素认证。
- 通知 IT、安全、法务或账号管理员。
- 检查账号活动、近期签署请求、发起权限和集成连接。
- 告知受影响文件的业务负责人。
- 保留邮件、邮件头、截图和时间线,便于调查。
- 通过企业邮箱安全工具和相关供应商渠道上报可疑邮件。
重点是控制账号风险并保留证据。不要在安全团队取证前删除原邮件。
总结
可疑 DocuSign 邮件不应被当成能不能点击的问题,而应被当成一次签署请求核验。先检查发件人、业务背景、链接和账号记录,再决定下一步。随后还要回到更大的问题:你的签署流程是否为当前合同类型提供了足够的身份验证、审计记录、权限控制和文件留存。
如果团队在 APAC 或与 APAC 交易对手签署合同,且邮件安全、签署人身份、审计记录和区域部署都很重要,Nota Sign 值得作为更受控的电子签署方案进行评估。你可以联系 Nota Sign 团队,带上签署量、签署地区、模板、身份验证、审计记录、已签署文件留存、迁移限制和集成需求一起讨论。
DocuSign 及其他产品名称仅用于识别文中讨论的服务。本文不隶属于这些供应商,也不代表其认可。