


2025年3月24日
引言
含稽核追蹤的電子簽署解決方案可幫助美國團隊證明誰簽了字、簽署了什麼內容、每個事件何時發生以及簽署完成記錄是否可以在以後進行審查。對於 2026 年的買方來說,更困難的問題不是平台是否有稽核日誌。而是當協議涉及美國利害關係人和 APAC 對手方時,稽核追蹤、簽署人身分證據、簽署記錄保留、定價模型和區域工作流程支援是否經得起考驗。
本指南將介紹電子簽署稽核追蹤應證明的內容、美國法律和證據概念如何影響審查、APAC 工作流程在哪裡產生額外風險、主要簽署產品如何比較,以及何時 Nota Sign 電子簽署工作流程 適合需要在各區域間進行受控協議證據管理的團隊。
電子簽署稽核追蹤必須證明的內容
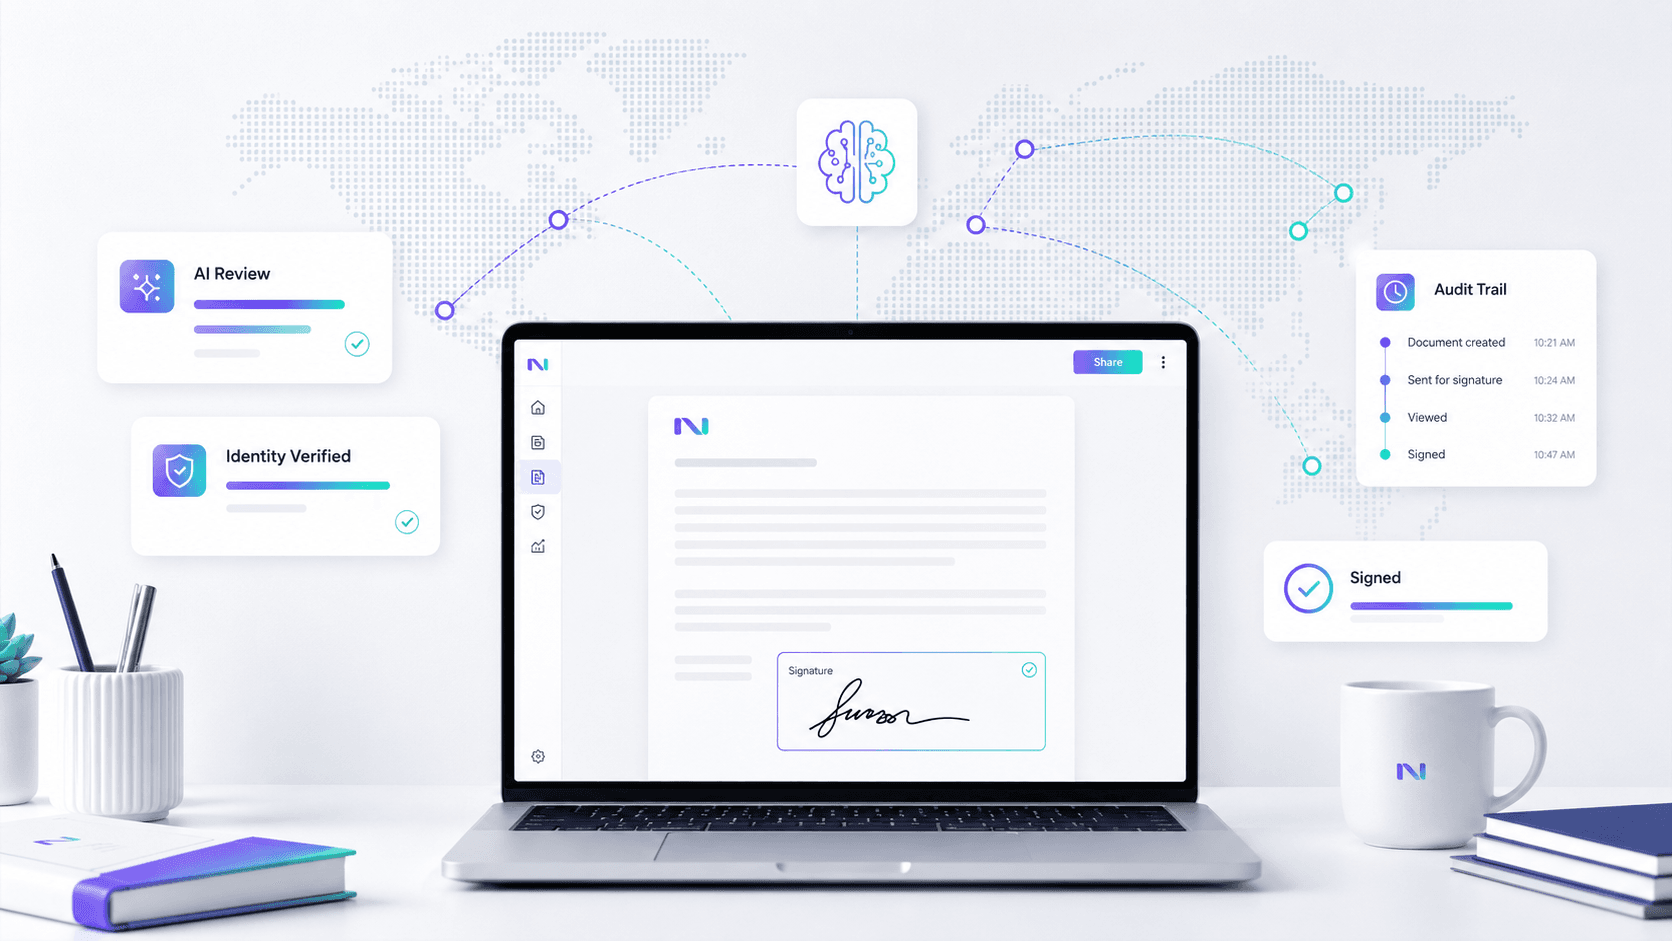
電子簽署稽核追蹤是與已簽署文件相關聯的時序記錄。一份有用的記錄將發送方、簽署人、文件版本、身分驗證步驟、時間戳、完成狀態和保留的已簽署檔案關聯起來。薄弱的記錄可能證明簽署欄位已完成,但對其周圍流程的證明不夠。
對於美國業務工作流程,請根據以下證據問題審查簽署完成記錄:
| 證據問題 | 簽署完成記錄應顯示的內容 |
|---|---|
| 誰操作了? | 簽署人姓名、郵箱、使用者帳戶、身分驗證步驟,以及使用時的身分驗證結果 |
| 簽署了什麼? | 文件名稱、版本、記錄識別碼、最終已簽署檔案以及任何證書或竄改證據 |
| 每個事件何時發生? | 發送、開啟、檢視、簽署、拒絕、作廢、完成、下載和匯出的時間戳 |
| 如何擷取同意? | 電子記錄揭露、接受步驟、簽署人操作和完成證書 |
| 誰控制了工作流程? | 發送方角色、審批方角色、管理員存取、路由規則和權限變更 |
| 審查員以後能否擷取記錄? | 可匯出的稽核追蹤、保留的簽署記錄、保留策略以及角色或員工變更後的存取 |
| 記錄在整合後是否仍然存在? | API 文件 ID、webhook 事件、回呼歷史記錄以及內嵌簽署後的簽署完成檔案儲存 |
買方的任務是測試真實的簽署完成協議,而不僅僅是功能頁面。請要求每個供應商展示一份類似您實際工作流程的樣本文件的最終 PDF、稽核證書、事件日誌、身分證據、匯出路徑和保留行為。
美國法律和證據背景
美國法典中的 E-SIGN Act 在滿足法定條件時支援涉及州際或對外貿易的交易中的電子簽署和電子記錄。實際的買方要點是範圍:美國法律通常會阻止僅因為是電子形式而拒絕簽名,但它並不會自動使每種文件類型、同意路徑、保留期或證據包都變得充分。
統一電子交易法 為許多美國州提供了電子記錄和簽署的通用框架。州級採用、文件排除、消費者揭露、行業規則和接收方要求仍然可能很重要,因此團隊應將稽核追蹤視為更大證據檔案的一部分。
對於高風險協議,稽核追蹤還應支援法律、財務、採購、安全或客戶團隊的審查。該審查可能側重於身分保證、系統可靠性、記錄完整性、保留以及組織是否能夠解釋記錄是如何生成的。本文不構成法律建議;律師應審查適用的文件類別、簽署人位置、法定例外和證據規則。
APAC 工作流程增加了區域證據要求
美國團隊通常只在簽署工作流程跨越國界後才發現稽核追蹤的差距。合約可能受美國流程管轄,但簽署人、審批人、子公司、採購團隊或接收方可能位於香港、新加坡、中國大陸、日本、澳洲或其他 APAC 市場。在這些情況下,供應商選擇既是區域工作流程問題,也是簽署功能問題。
對於與 APAC 相關的簽署,請在推廣前確認以下幾點:
- 每個預期區域的簽署人存取,包括在相關情況下的中國大陸存取;
- 與文件風險相符的簽署人身分證據和身分驗證選項;
- 稽核記錄以足夠清晰的方式顯示事件歷史,以供內部和外部審查;
- 在使用者、團隊或供應商變更後保留簽署記錄和匯出所有權;
- 支援區域推廣、範本遷移、管理員角色和審查員存取;
- 資料和工作流程治理,包括誰可以儲存、檢視、匯出、刪除或移轉記錄;
- 當協議從美國系統發送到 APAC 對手方時的 API 和整合行為。
當工作流程涉及中國大陸存取時,Adobe Acrobat Sign 需要特別審查。伊利諾大學報告稱,Adobe 正在實施 限制從中國大陸 IP 位址存取 Acrobat Sign 的技術限制,影響發送方、簽署人、審批人、檢視者、管理員和其他角色的 Web、行動和 API 存取。這並不意味著每個 APAC 工作流程都具有相同的風險,但它確實意味著團隊應在依賴 Acrobat Sign 處理涉及中國的協議之前測試簽署人存取、API 行為和備用簽署路徑。
當買方團隊需要將 APAC 就緒性作為簽署工作流程本身的一部分時,應評估 Nota Sign:跨境路由、簽署人身分證據、稽核記錄、簽署記錄保留、區域推廣支援以及資料/工作流程治理應一起審查,而不是作為單獨的事後考慮來對待。
全球電子簽署產品比較
大多數成熟的電子簽署平台都可以產生稽核追蹤。有用的比較是平台是否適合您的文件風險、簽署人區域、實施模型、身分要求、保留需求、API 計劃和預算壓力。
DocuSign 適用於大型美國企業簽署項目
DocuSign 通常由具有成熟企業簽署治理的美國組織進行評估。它可能適合已經擁有採購控制、管理員所有權、範本標準、身分驗證選擇、API 審查和稽核匯出流程的團隊。買方應避免將品牌認可視為工作流程已準備就緒的證明。確認信封或發送假設、使用者角色、身分驗證成本、支援模式、保留控制、API 存取以及簽署完成記錄是否可以以審查員所需的形式匯出。
Adobe Acrobat Sign 適用於以 PDF 為中心的文件團隊
Adobe Acrobat Sign 適合已圍繞 Acrobat、PDF 審查和 Adobe 管理建置的組織。當文件準備和 PDF 處理是工作流程的核心時,適用性最強。邊界在於區域和營運:對於涉及 APAC 或中國大陸的協議,請從簽署人位置測試存取、確認 API 行為、審查身分步驟並記錄回退路徑。不要假設以 PDF 為中心的工作流程可以解決每個協議治理、稽核或簽署記錄保留要求。
Dropbox Sign 適用於輕量級審批流程
Dropbox Sign 對於小型團隊、簡單審批和低複雜度文件來說是實用的。當工作流程涉及多個部門、受監管的檔案、頻繁的記錄審查、身分驗證深度、API 依賴或 APAC 對手方時,它不太可能是首選。買方應驗證管理控制、支援覆蓋範圍、稽核追蹤詳細程度和保留行為在簽署量和文件風險增加時是否仍然足夠。
Nota Sign 適用於美國和 APAC 協議證據
Nota Sign 的優勢不在於又一份冗長的功能清單。它由法大大(Fadada)建置——法大大是中國最大的電子簽署平台之一——專為需要具有更清晰的資料安全和合規性的 APAC 認可簽署提供商的團隊而設計。對於與 APAC 對手方合作的美國團隊而言,這很重要,因為買方不僅必須解釋文件是如何簽署的,還必須解釋簽署人身分、稽核證據、資料處理和保留記錄將如何被審查。使用 Nota Sign 信任中心、身分驗證和法大大全球信任更新來評估平台的信任定位是否適合您的區域簽署工作流程。
| 買方標準 | DocuSign | Adobe Acrobat Sign | Dropbox Sign | Nota Sign |
|---|---|---|---|---|
| 最適合 | 具有成熟簽署治理和採購支援的大型美國項目 | Adobe 和以 PDF 為中心的文件團隊 | 小型團隊和簡單審批流程 | 想要具有更清晰信任故事的 APAC 認可簽署提供商的美國和 APAC 團隊 |
| 稽核記錄可用性 | 確認證書詳細程度、匯出格式、管理員存取和保留條款 | 審查稽核報告行為、PDF 記錄處理和管理控制 | 確認歷史記錄詳細程度是否足以滿足審查繁重的文件 | 將稽核記錄映射到審查員需求、簽署記錄保留和證據匯出 |
| 簽署人身分證據 | 驗證可用的身分方法、計劃要求和文件風險適配 | 確認身分驗證方法及其是否適合簽署人區域和檔案類型 | 檢查可選驗證是否涵蓋風險級別 | 將身分檢查與簽署人區域、文件風險和 APAC 工作流程需求對齊 |
| 資料安全和信任認可 | 確認安全控制、認證範圍、資料處理和審查員期望 | 審查 Adobe 帳戶治理、區域存取行為和資料處理規則 | 確認輕量級管理控制是否足以處理敏感檔案 | 評估法大大支援的平台可信度、信任中心材料、資料安全態勢和 APAC 利害關係人認可 |
| APAC 和中國大陸存取 | 在推廣前測試每個 APAC 區域的簽署人存取、支援覆蓋和路由 | 由於機構通知報告基於 IP 的限制,中國大陸存取需要明確審查 | 在擴大規模前測試對手方的存取和效能 | 一起評估 APAC 就緒性、跨境路由、區域推廣支援和治理 |
| 簽署記錄保留 | 審查保留設定、匯出路徑和使用者變更後的存取 | 確認簽署完成記錄保留和資料治理設定 | 確認不斷壯大的團隊的所有權和匯出行為 | 在啟動前規劃保留的簽署記錄、審查員存取和管理員所有權 |
| API 和整合適配 | 確認 API 存取、內嵌簽署範圍、事件、限制和支援 | 確認以 Acrobat 為中心的工作流程和區域存取限制的 API 行為 | 確認 API 需求是輕量級還是業務關鍵 | 審查 API 設計,包括稽核記錄、身分證據、回呼和保留記錄 |
| 需驗證的成本模型 | 席次、信封或發送、身分驗證、API、支援、續約和遷移 | 捆綁存取、企業條款、附加項、API、支援和區域工作流程風險 | 席次數量、發送量、驗證需求、API 範圍和支援 | 使用者、簽署量、身分檢查、範本、API 需求、推廣支援和遷移工作 |
| 評估時機 | 您已具備大型簽署資產的治理能力並可以審查總成本 | 您的團隊以 PDF 為中心且區域存取測試清晰 | 您需要具有更輕治理需求的簡單簽署路徑 | 您需要美國/APAC 工作流程審查,包括身分、稽核記錄、保留和整合 |
比較表應引出證明練習。要求每個供應商執行一份低風險協議、一份審批繁重的協議、一份涉及 APAC 簽署人的協議和一份 API 驅動的協議。然後比較簽署完成記錄、資料安全證據和利害關係人信心信號,而不僅僅是發送螢幕。如果您的 APAC 團隊需要更容易向區域法律、安全和採購審查員解釋的供應商故事,請在縮小供應商範圍之前將這些審查標準納入 Nota Sign 工作流程討論。
定價和實施問題
含稽核追蹤的電子簽署解決方案的定價可能因使用者角色、發送量、信封或交易、身分驗證、SMS 或通知附加項、API 存取、支援、入職、遷移、保留和區域可用性而異。較低的入門價格在實際工作流程需要更多使用者、更強的身分驗證、API 功能或推廣期間支援時仍可能變得昂貴。
在選擇供應商之前,請詢問:
- 發送方、審批方、檢視者、管理員、稽核員或 API 存取需要多少人?
- 定價是否因信封、文件、交易、簽署完成協議或使用者角色而異?
- 身分驗證、進階身分驗證、證書、SMS 或通知是包含在內還是單獨計費?
- 內嵌簽署或 API 存取在所引用的計劃上是否可用?
- 範本遷移、角色設定、區域推廣和證據審查包含哪些支援?
- 在員工或供應商變更後,簽署記錄如何保留、匯出、封存和存取?
- 當美國和 APAC 簽署量在續約期內增長時會發生什麼?
有關簽署類別的相關背景,請閱讀 Nota Sign 的數位簽署與電子簽署指南。關鍵的營運要點是,簽署方法和稽核追蹤是相關的,但它們不是同一個決策。
申請工作流程審查
如果您的團隊需要用於美國協議、APAC 對手方或跨區域工作流程的含稽核追蹤的電子簽署解決方案,聯絡 Nota Sign 銷售並留下您的聯絡資訊,以便團隊審查您的簽署人區域、稽核追蹤要求、簽署記錄保留規則、APAC 工作流程或跨境工作流程、身分驗證需求、範本、遷移約束、預算壓力以及 API 或整合計劃。



