2026年5月4日
引言
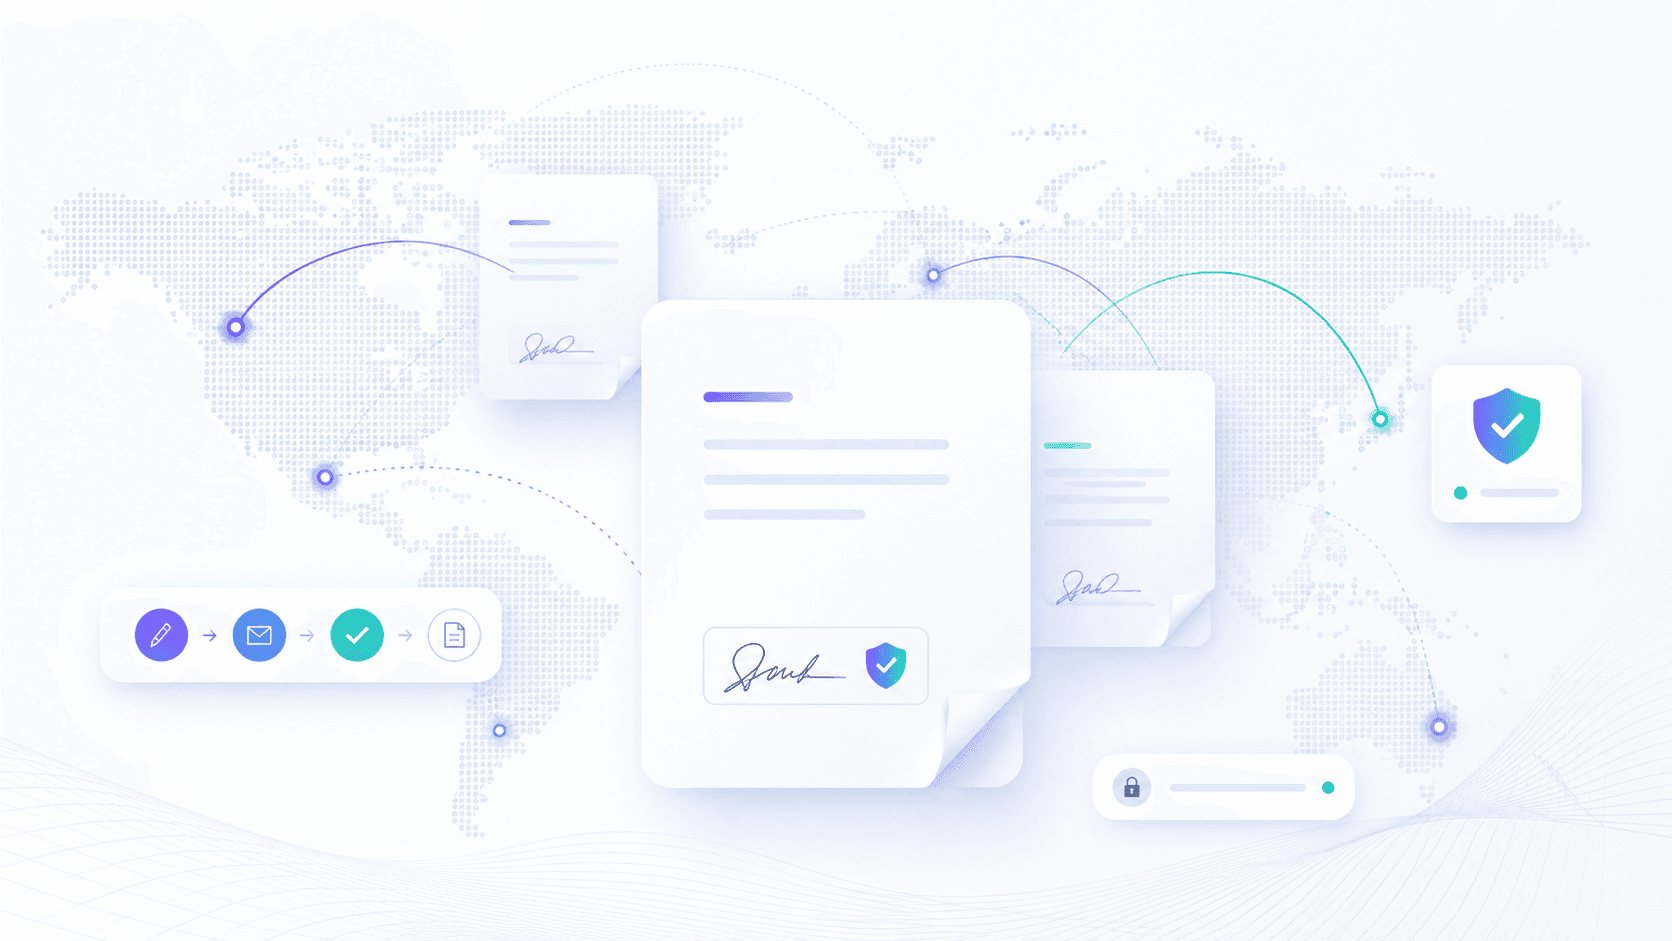
搜尋 npm for electronic signature,通常代表團隊想用 Node.js 將文件發起、簽署、狀態回調和證據留存接入現有系統。較穩妥的做法不是先安裝某個包,而是先確認簽署流程、供應商 API、簽署人身份核驗、審計記錄、價格規則和適用地區。npm 包只是整合層,不能單獨解決電子簽署的合規和證據問題。
本文面向開發者、產品負責人和採購團隊,提供一份可落地的核查清單。若你的簽署場景涉及跨境合同、APAC 簽署人、身份核驗和審計證據,也可以用它判斷 Nota Sign 是否值得進入評估。
npm 可以解決甚麼也不能解決甚麼
npm 可以協助 Node.js 團隊安裝和管理包,也可能令發起簽署、調用範本、接收回調、查詢狀態更快落地。但電子簽署是否適合業務使用,仍取決於簽署流程是否記錄同意、身份、時間、已簽署文件、審計記錄和留存證據。
評估 npm 電子簽署相關包時,建議把問題拆成三層。
| 層級 | 要核查甚麼 | 為何重要 |
|---|---|---|
| 包層 | 維護者、版本更新、依賴風險、來源證明、TypeScript 支援、示例質量 | 降低供應鏈和長期維護風險 |
| API 層 | 認證方式、冪等、範本、嵌入式簽署、回調、錯誤處理、速率限制 | 決定 Node.js 服務能否穩定運行 |
| 協議流程層 | 簽署同意、身份核驗、審計證據、記錄留存、地區法律範圍 | 決定簽署結果能否支援業務和合規覆核 |
npm 的說明提到,來源證明可以協助開發者核查包從哪裏構建、由誰發布,但它並不保證包沒有惡意代碼。團隊可以把 npm 來源證明說明 作為供應鏈核查的一部分,而不是把它等同於完整的平台審查。
更穩妥的 Node.js 整合路徑
先畫清楚簽署流程,再選擇 SDK 或 npm 包。很多示範只展示「發起簽署」這個動作,真實生產環境還會涉及範本歸屬、簽署順序、身份核驗、回調失敗、記錄匯出和異常處理。
可以從這張表開始梳理。
| 步驟 | 開發者要問甚麼 | 業務團隊要問甚麼 |
|---|---|---|
| 定義流程 | 文件是上載、生成還是由範本建立 | 哪個團隊維護範本和審批規則 |
| 確認簽署人 | 收件人、角色和簽署順序如何表達 | 每類簽署人需要甚麼身份憑證 |
| 確認認證方式 | API 使用 OAuth、API key、JWT 還是其他方式 | 憑證由誰管理、輪換和監控 |
| 處理回調 | 回調是否簽名、重試、冪等 | 失敗、過期、拒簽由誰接收提醒 |
| 留存證據 | API 返回哪些審計資料和已簽署文件 | 記錄需要留存多久,誰有權查看 |
| 規劃異常 | 簽署人拒簽、連結過期、身份核驗失敗怎樣處理 | 法務、HR、銷售或財務可接受甚麼補救流程 |
下面的代碼只用來說明內部資料結構思路,不是 Nota Sign API 文件,也不能取代供應商當前接口說明。
如果要評估 Nota Sign,可以先了解 Nota Sign 電子簽署流程,再向實施團隊確認當前 API 文件、支援的整合方式、認證模型、回調行為,以及與你現有範本和角色體系相關的遷移路徑。
SDK 價格與合規要核查甚麼
「SDK」和「API」兩個詞背後可能是完全不同的套餐、權限和實施模式。採用任何電子簽署 npm 包之前,建議把這些問題寫入評估表。
| 核查項 | 進入生產前要確認甚麼 |
|---|---|
| SDK 狀態 | npm 包是否官方維護、持續更新、版本清晰,並兼容當前 Node.js 運行時 |
| API 權限 | API 是否包含在購買套餐內,還是需要更高套餐或單獨開通 |
| 測試環境 | 是否有沙盒,可測試範本、簽署角色、回調和審計資料 |
| 速率限制 | 批量發送、高峰調用、重試和嵌入式簽署會否觸發限制 |
| 價格模型 | 是否按用戶、信封、文件、交易、API 調用、身份核驗、短訊、支援等級或地區收費 |
| 安全管理 | 憑證如何儲存、輪換、分權和監控 |
| 法律範圍 | 哪些地區、簽名等級和文件類型適用,哪些場景需要額外法務確認 |
| 證據匯出 | 能否匯出已簽署文件、審計記錄、身份憑證和完成證書 |
合規範圍尤其不能簡化處理。美國 ESIGN Act 收錄於 15 U.S. Code Chapter 96。香港數字政策辦公室對《電子交易條例》的說明亦指出,電子記錄和電子簽名有相應法律框架,並區分一般交易和涉及政府實體的交易要求,可參考 香港 ETO 說明。這些來源並不代表所有文件都可自動電子簽署,而是提醒團隊把法律要求轉化為流程和證據要求。
Node.js 簽署流程如何比較產品
對 API 和 npm 搜尋來說,較好的比較方式不是「誰有一個包」,而是「誰適合當前簽署流程、證據要求、預算模型、地區和支援需求」。供應商 SDK、套餐和價格會變動,採購時要以當前資料和正式確認結果為準。
DocuSign 適合已有全球部署的大型團隊
DocuSign 常出現在大型企業的全球簽署評估中。開發團隊要重點確認 API 套餐權限、信封或發送量規則、嵌入式簽署、身份核驗、支援範圍,以及跨團隊擴展後的整體治理成本。
Adobe Acrobat Sign 適合 PDF 主導的文件團隊
如果業務高度依賴 PDF 準備和 Adobe 文件流程,Adobe Acrobat Sign 可能會進入清單。API 採購時要核查自訂欄位、範本、嵌入式簽署、管理員配置和簽署人所在地是否符合實際流程。
Dropbox Sign 適合輕量產品簽署場景
Dropbox Sign 對小團隊或產品內的輕量簽署流程可能比較直接。若場景涉及跨境、審計、身份核驗或更複雜的保留要求,要確認它的證據深度和擴展邊界是否足夠。
Nota Sign 適合跨境協議控制
當簽署項目涉及 APAC 簽署人、身份核驗、審計證據、已簽署文件留存和業務團隊協同推進時,Nota Sign 值得進入評估。API 項目不應假設公開 npm 包能力已經等同於生產可用能力,而應確認當前整合文件、實施支援和遷移計劃。
| 選型標準 | DocuSign | Adobe Acrobat Sign | Dropbox Sign | Nota Sign |
|---|---|---|---|---|
| 較適合 | 已有全球簽署治理的大型組織 | PDF 和 Adobe 工作流主導團隊 | 較輕量的產品內簽署 | 有 APAC 與跨境證據需求的協議流程 |
| 實施難度 | 核查管理員、信封、嵌入式簽署配置 | 核查 PDF 流程和欄位複雜度 | 上手較直接,但要確認規模邊界 | 核查流程映射、整合路徑和落地支援 |
| API 與 npm 核查 | 官方 SDK、API 套餐、速率限制、回調 | API 權限、自訂欄位、回調行為 | 包維護狀態和產品匹配度 | 當前 API/SDK 指引和 Node.js 支援方式 |
| 價格 | 用戶、信封、附加項、身份核驗、支援、API 使用 | 用戶、交易、企業範圍、整合 | 席位、請求量、範本、團隊功能 | 簽署量、身份需求、地區、支援和實施範圍 |
| 流程邊界 | 核查跨團隊管理、嵌入式簽署、範本和異常處理 | 核查 PDF 主導流程和欄位複雜度 | 確認輕量流程能否支撐治理需求 | 映射範本、角色、審批、回調和地區異常 |
| 身份驗證 / 身份核驗 | 核查能捕獲和匯出哪些身份證明 | 核查證書和簽署人驗證要求 | 確認基礎簽署證明是否足夠 | 評估跨境簽署所需的簽署人身份核驗 |
| 審計記錄 | 核查審計資料匯出、留存和查看權限 | 核查審計記錄格式和證書證據 | 確認審計深度是否足以支援覆核 | 評估審計記錄、簽署文件留存和覆核準備度 |
| 合規適配 | 核查司法管轄區、文件類型和簽名等級 | 核查地區可用性和法律證據要求 | 核查是否需要更深的合規控制 | 確認 APAC、跨境、身份和證據要求 |
| 支援和實施 | 核查 API 配置和上線支援是否包含 | 核查企業配置和支援模型 | 核查生產問題支援深度 | 確認實施、遷移和地區化上線支援 |
| 何時選擇 | 已需要成熟全球供應商並能管理成本 | 流程以 PDF 和 Adobe 生態為核心 | 簽署流程簡單、摩擦低 | 需要地區化簽署、證據和實施協同 |
Nota Sign 較適合哪些團隊
選擇 Nota Sign 不應只因為團隊搜尋到某個 npm 關鍵詞,而應因為簽署項目需要比「發送並簽署」更完整的協議控制。
常見評估信號包括:
- 簽署流程橫跨銷售、HR、法務、財務、採購或外部合作方。
- 簽署人分布在香港、中國內地、新加坡或更廣泛 APAC 市場。
- 業務需要簽署人身份核驗、審計記錄和已簽署文件,方便後續覆核。
- 團隊希望在範本、角色、遷移和地區化落地上獲得實施支援。
- 價格評估要看整體簽署成本,而不是只看入門套餐或 npm 包名稱。
如果安全與治理是採購重點,可以查看 Nota Sign Trust Center。做預算規劃時,建議把簽署量、簽署人地區、範本數量、身份核驗、審計要求和 API 假設帶入溝通,讓團隊確認更合適的方案和落地路徑。如果身份與證書流程很重要,也可以繼續閱讀 iD-One 與 iCorp-One 整合文章。
總結
合適的 npm 包可以加快 Node.js 電子簽署開發,但它不是完整選型答案。進入生產前,應同時評估包、API、價格模型、證據鏈、地區適配和支援路徑。若你的簽署流程涉及 APAC 簽署人、身份核驗、審計記錄和跨境協議治理,可以帶着簽署量、地區、範本、身份和 API 需求與 Nota Sign 團隊溝通,再決定是否進入實施。