指南&技巧
2025年9月15日數位簽署在實際業務工作流程中如何運作
了解數位簽署如何運作、私鑰、PKI、身分、稽核和區域風險出現的位置,以及 Nota Sign 如何適配多市場簽署工作流程。
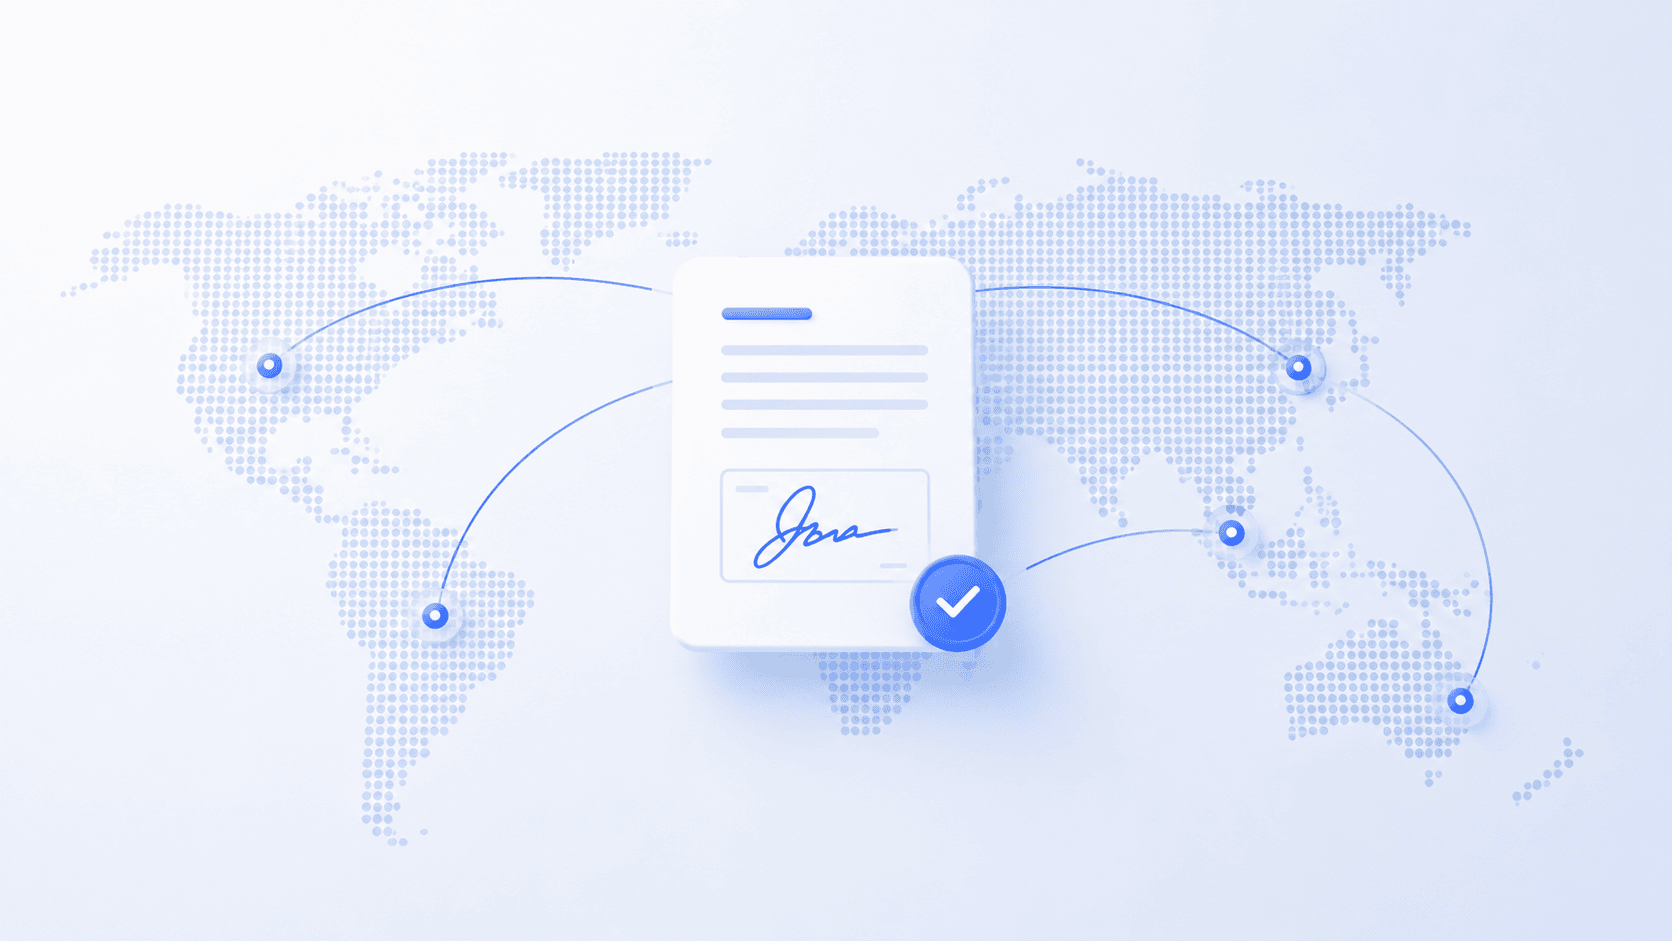
從技術上來說,您可以製作自己的數位簽署憑證,但自簽憑證通常只對測試、內部開發或風險較低的身分驗證實驗有用。對於合約、受監管的檔案、政府申報,或需要外部信任的協議,通常需要由受信賴的憑證頒發機構(CA)頒發的憑證,以及能夠保留身分證據、文件完整性、稽核記錄和簽署記錄歸檔的簽署流程。
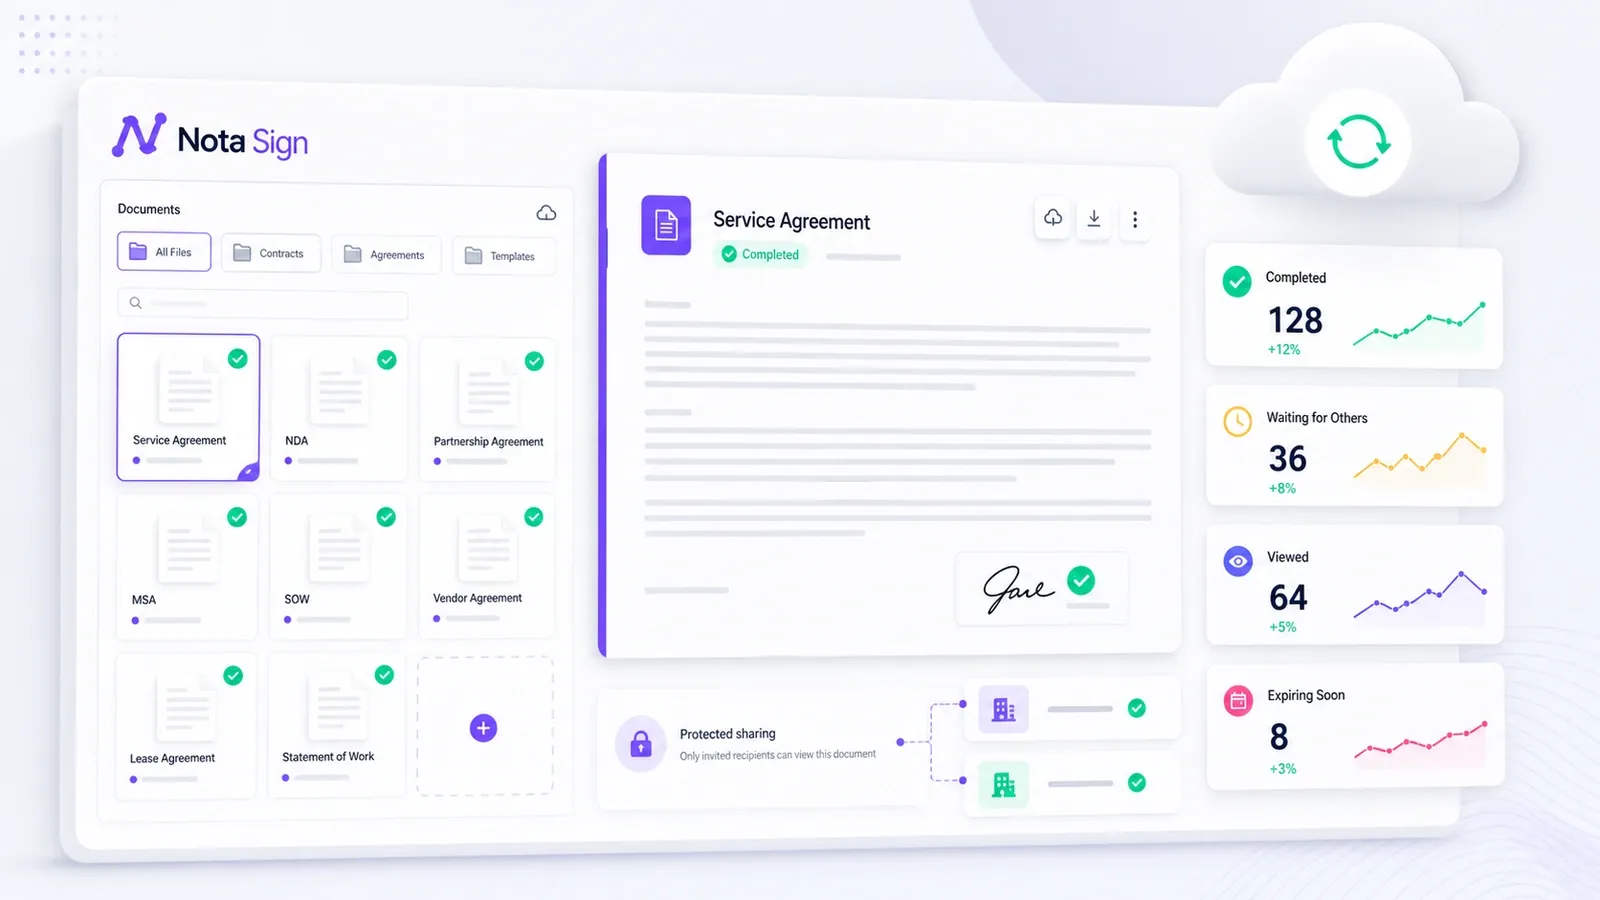
解讀馬來西亞1997年數碼簽名法案和2006年電子商務法案下的電子簽署路線差異,以及Nota Sign如何支援企業團隊的跨境協議證據和管理。
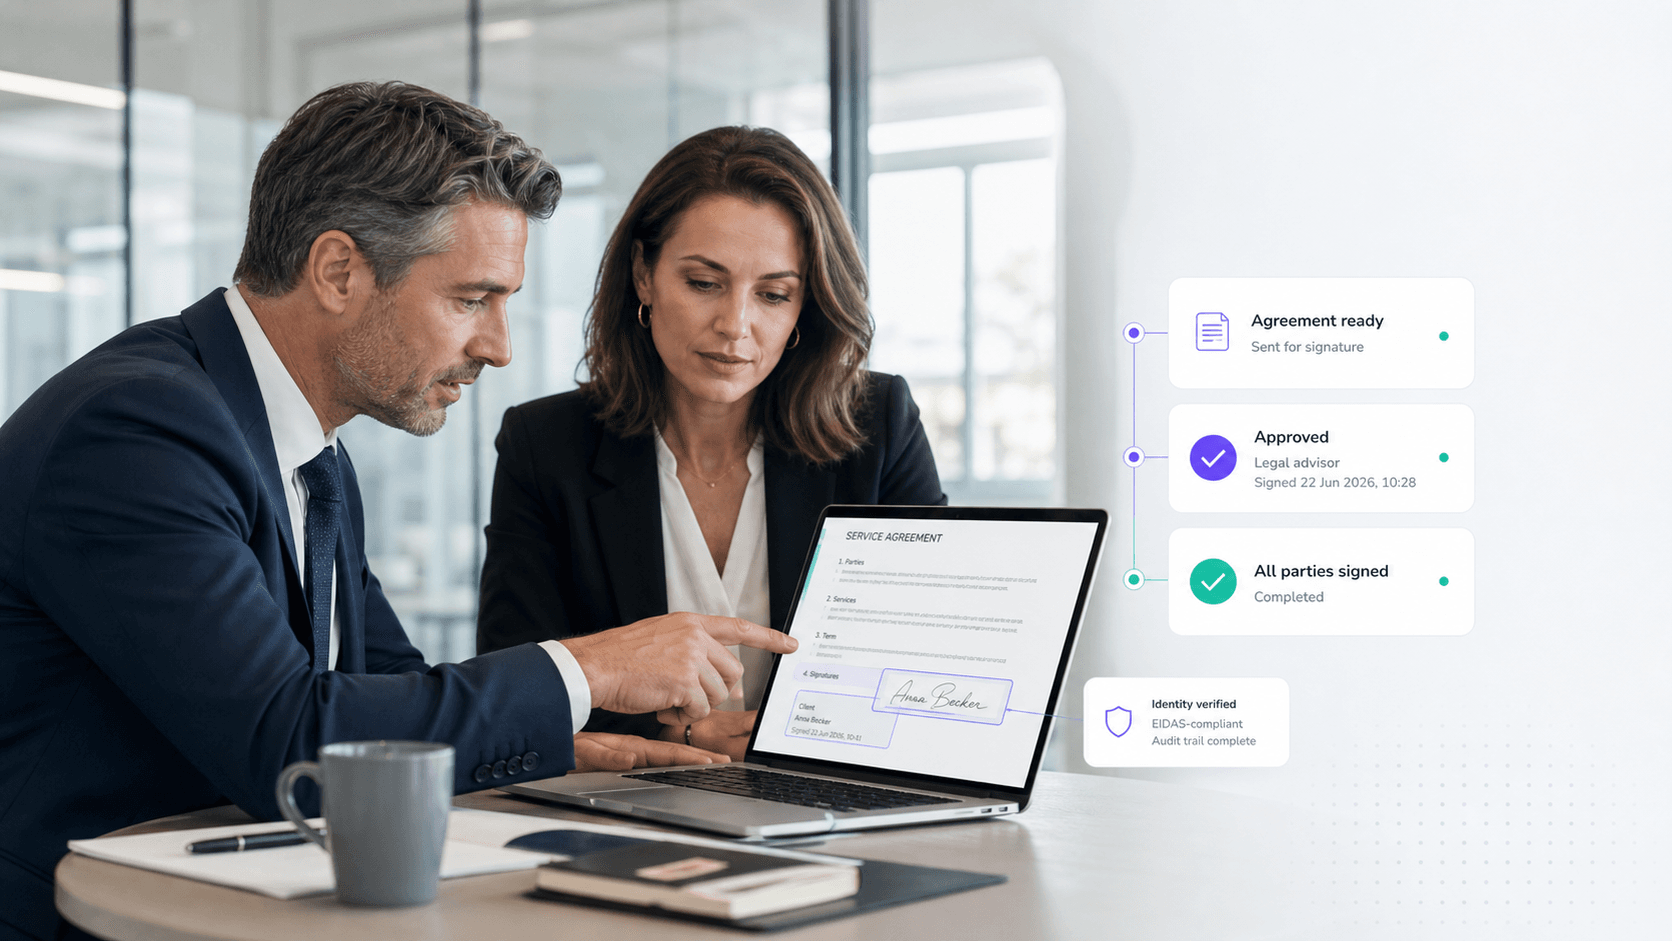
電子簽署的欺詐風險,通常不在於「網上簽」這個動作本身,而在於簽署前後的控制是否足夠。常見問題包括身份核驗太弱、釣魚電郵誘導、帳戶被盜用、文件版本被替換、審計記錄不完整,以及接口和自動化權限沒有管好。企業真正要看的不是頁面上有沒有簽名,而是誰簽署、身份如何確認、簽的是哪一版文件、甚麼時間完成,以及日後能否拿出完整證據。

Set up an electronic signature workflow: prepare the file, add recipients and fields, test routing, send the request, and recover from common errors.
在數位化浪潮中,安全與合規已成為企業選擇電子簽名解決方案時的核心關切。本文將帶您深入理解不合規電子簽名可能帶來的多重風險,並揭示 Nota Sign 如何依託符合全球標準的安全與合規體系,為企業構築可信賴的簽署體驗。
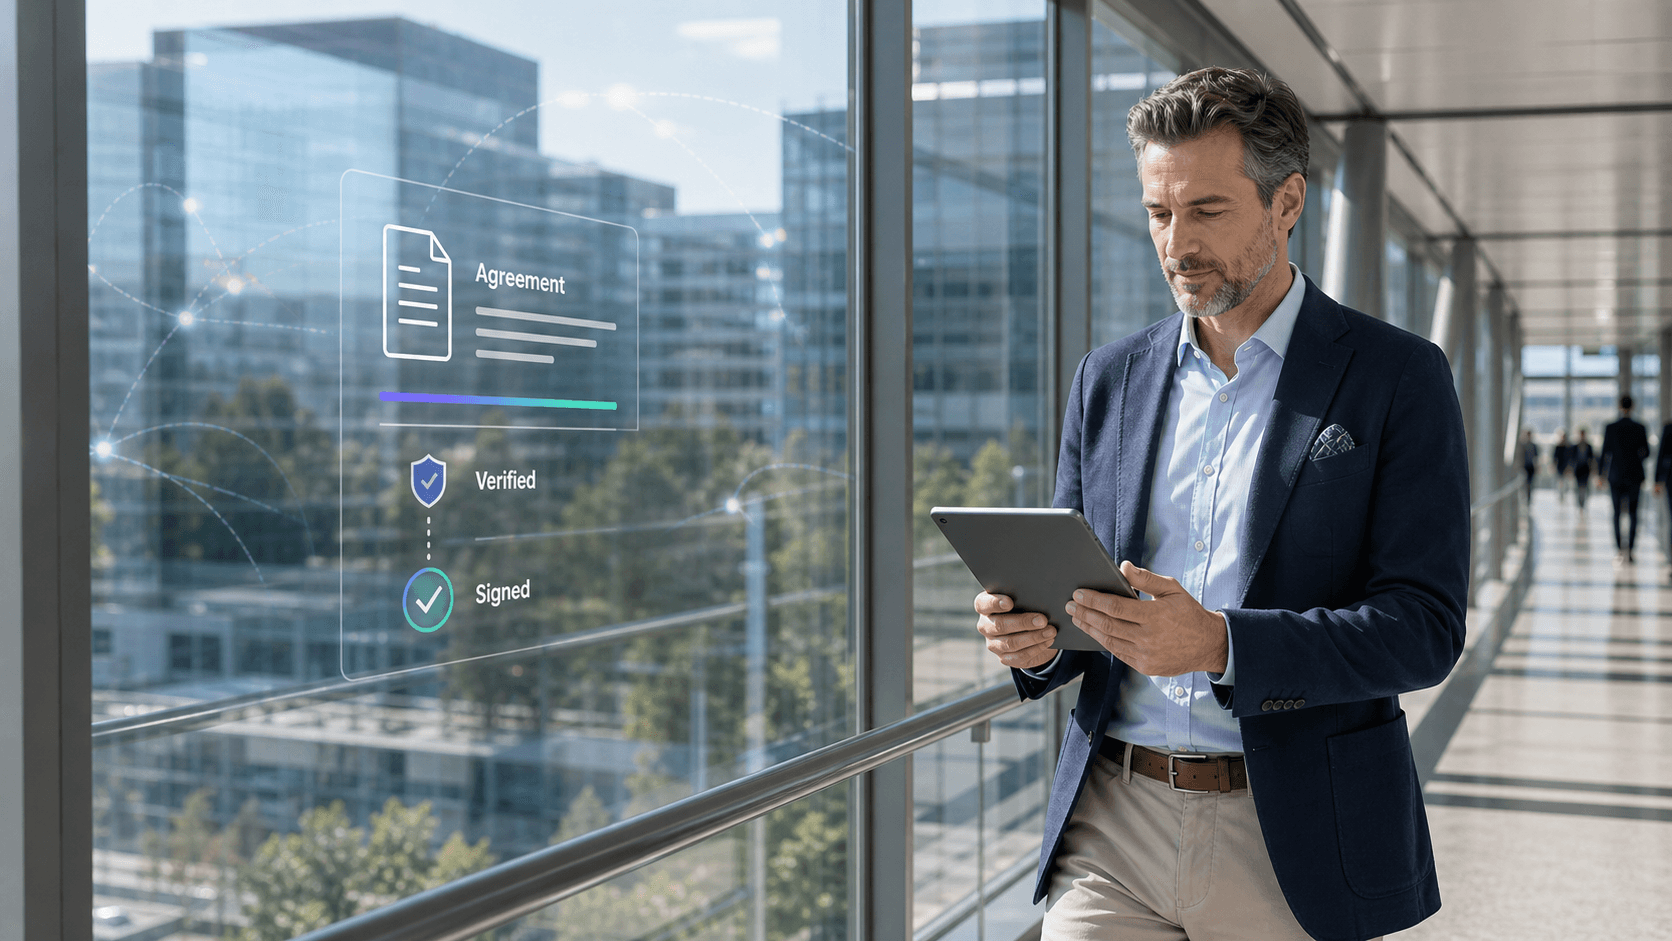
企業購買印尼 e-Meterai 時應優先使用官方渠道或可驗證授權的供應商,並配合電子簽署、身分驗證、稽核留存,建立完整合約流程。

Build clear electronic signature verbiage for consent clauses, disclosures, field labels, and signer messages with a version-controlled approval library.
檢查數碼證書是否有效,不能只看證書有沒有過期。你需要同時核對有效期、簽發機構、證書鏈、吊銷狀態,以及簽署軟件或文件檢視器顯示的簽署提示。證書可能仍在有效期內,但如果已被吊銷、證書鏈不受信任、用途不匹配,或文件在簽署後被修改,就不應直接作為可靠簽署證據。